
Adam Savage
Conductor y Productor Ejecutivo de MythBusters | Autor Bestseller NYT | Junta Smithsonian Nacional de Aire y Espacio | Innovación y Creatividad


Arquitecto Principal de Seguridad, Cruise | Ex Hacker de la NSA | 4x Campeón Pwn2Own | Experto en Ciberseguridad e IoT
Pocas personas en el mundo han hackeado un iPhone, un Android y un automóvil en movimiento. El Dr. Charlie Miller ha logrado los tres. Ex operativo de la NSA y cuatro veces campeón del Pwn2Own, provocó el retiro de 1.4 millones de vehículos con una sola demostración en vivo. Sus conferencias ofrecen a los públicos ejecutivos una visión privilegiada de cómo piensan los atacantes y dónde reside el verdadero riesgo organizacional.
¿Interesado en contratar a Charlie Miller como conferencista para su próximo evento? Envíenos la siguiente información y nos pondremos en contacto inmediatamente:
El conferencista de ciberseguridad Charlie Miller es uno de los hackers éticos más talentosos del mundo, un doctor en matemáticas y ex operativo de la NSA cuyas revelaciones han obligado a Apple, Fiat Chrysler y al conjunto de la industria automotriz a replantear sus estrategias de defensa. La revista Foreign Policy lo ha señalado como uno de los hackers más hábiles del planeta. El Dr. Miller se doctoró en matemáticas en la Universidad de Notre Dame y pasó cinco años como hacker informático para la Agencia de Seguridad Nacional de Estados Unidos antes de trasladar esa experiencia al sector privado.
Su historial de descubrimientos responsables de alto impacto es prácticamente sin precedentes. Fue la primera persona en comprometer remotamente un iPhone, explotando una vulnerabilidad en los mensajes SMS que permitía el control total del dispositivo sin ninguna interacción del usuario, y replicó la hazaña en Android. Ganó la competencia Pwn2Own, considerada el Super Bowl del hacking informático, en cuatro ocasiones, exponiendo fallas críticas en el navegador Safari y en el MacBook Air de Apple. Más allá de los dispositivos móviles, descubrió vulnerabilidades en el firmware de baterías de laptops y en comunicaciones NFC, manteniéndose siempre por delante de las amenazas emergentes.
Por invitación de Wired y trabajando junto al investigador Chris Valasek, el Dr. Miller protagonizó el exploit de ciberseguridad automotriz más influyente de la historia: la toma de control remota de un Jeep Cherokee 2014 a través de su sistema de infoentretenimiento conectado a la red celular, con un periodista al volante en una autopista de St. Louis. Desde más de diez millas de distancia, y sin tocar el vehículo en ningún momento, la pareja controló la dirección, los frenos y la aceleración. La revelación obligó a Fiat Chrysler a retirar 1.4 millones de vehículos del mercado y atrajo una nueva atención federal a los estándares de ciberseguridad automotriz. Sigue siendo el momento que elevó el hackeo vehicular de preocupación teórica a prioridad urgente de la industria.
El Dr. Miller ha aplicado esa experiencia en Twitter, el Grupo de Tecnología Avanzada de Uber, Didi Chuxing y Cruise, la unidad de vehículos autónomos de General Motors, donde se desempeña como Arquitecto Principal de Seguridad de Vehículos Autónomos. Su trabajo ha sido cubierto por ABC World News Tonight, The Today Show, NPR, CNN, The New York Times, CNBC, USA Today y Forbes. También es coautor de The iOS Hacker’s Handbook, una guía técnica de referencia sobre investigación de vulnerabilidades en plataformas Apple.
Como conferencista, Charlie Miller traduce material altamente técnico en información urgente y práctica para consejos directivos, equipos ejecutivos y líderes de seguridad. Sus presentaciones llevan al público al interior de la mente de un atacante, mostrando no solo cómo ocurren las brechas de seguridad, sino por qué las organizaciones subestiman sistemáticamente su riesgo. Ya sea que aborde la defensa de redes empresariales, la seguridad de vehículos conectados, las vulnerabilidades del IoT o la convergencia entre la inteligencia artificial y el riesgo cibernético, sus conferencias están ancladas en exploits reales que él mismo ejecutó, haciendo tangible el peligro. Los públicos senior terminan con una idea más clara de dónde se concentra su exposición y qué cambios son realmente prioritarios.
La mayoría de los programas de seguridad se construyen en torno a listas de cumplimiento normativo en lugar de la realidad de cómo operan los atacantes más hábiles. A partir de sus propios exploits históricos, el Dr. Miller guía al público por la mentalidad del atacante: cómo se descubren las vulnerabilidades, cómo se mapean los sistemas y por qué las organizaciones dejan sistemáticamente las mismas categorías de exposición sin resolver. Los asistentes obtienen una visión más clara de dónde reside realmente su riesgo y qué defensas producen resultados concretos.
El vehículo que demostró que un automóvil podía ser hackeado desde diez millas de distancia no era un prototipo; era un modelo de producción en una vía pública. A partir del famoso exploit del Jeep Cherokee y de su trabajo como arquitecto de seguridad de vehículos autónomos, el Dr. Miller examina cómo debe ser el diseño seguro de vehículos conectados, por qué la arquitectura automotriz heredada genera riesgo sistémico y qué debe resolver la industria antes de que la autonomía escale. Fundamental para audiencias de los sectores automotriz, transporte, logística e infraestructura inteligente.
Las redes empresariales son defendidas por personas que rara vez han intentado vulnerarlas. Charlie Miller ha pasado décadas haciendo exactamente eso, en dispositivos móviles, sistemas embebidos e infraestructura conectada compleja. En esta sesión guía al público a través de las técnicas de reconocimiento, pivoteo y explotación que los atacantes utilizan contra entornos empresariales reales, traduciendo cada paso en prioridades defensivas concretas. El resultado es una conversación que resuena tanto en el CISO como en el consejo de administración.
La proliferación de dispositivos conectados, desde plantas industriales hasta edificios inteligentes y electrónica de consumo, ha ampliado drásticamente la superficie de ataque disponible para los adversarios. El Dr. Miller examina cómo los sistemas de IoT habilitados por IA introducen nuevas clases de vulnerabilidades, cómo los atacantes ya las están explotando y qué deben priorizar las organizaciones a medida que sus entornos se vuelven más interconectados. Una sesión prospectiva para audiencias de tecnología, operaciones y liderazgo ejecutivo que atraviesan la transformación digital.
Conductor y Productor Ejecutivo de MythBusters | Autor Bestseller NYT | Junta Smithsonian Nacional de Aire y Espacio | Innovación y Creatividad

Hackers "White Hat" de Renombre Mundial | El Dúo Detrás del Famoso Hackeo del Jeep | Expertos en Vehículos Autónomos y Autos Conectados | Pioneros de la Ciberseguridad Automotriz
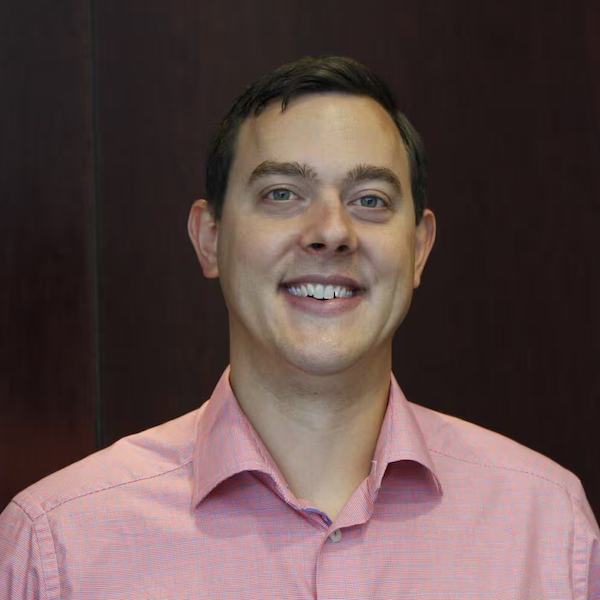
Director de Seguridad de Producto en Cruise (GM) | Famoso Hacker del Jeep | Experto en Ciberseguridad de Vehículos Autónomos e IoT | Ponente en DEF CON y Black Hat


© 2026 Aurum Speakers Bureau. Todos los derechos reservados.
| Información Básica Sobre Protección de Datos | |
|---|---|
| Responsable del tratamiento | AURUM SPEAKERS BUREAU S.L. |
| Dirección del responsable | Parc Audiovisual de Catalunya 1, Oficina S11, 08225 Terrassa, España |
| Finalidad | Sus datos serán usados para poder atender sus solicitudes y prestarle nuestros servicios. |
| Publicidad | Solo le enviaremos publicidad con su autorización previa, que podrá facilitarnos mediante la casilla correspondiente establecida al efecto. |
| Legitimación | Únicamente trataremos sus datos con su consentimiento previo, que podrá facilitarnos mediante la casilla correspondiente establecida al efecto. |
| Destinatarios | Con carácter general, sólo el personal de nuestra entidad que esté debidamente autorizado podrá tener conocimiento de la información que le pedimos. |
| Derechos | Tiene derecho a saber qué información tenemos sobre usted, corregirla y eliminarla, tal y como se explica en la información adicional disponible en nuestra página web. |
| Información adicional | Más información en nuestra "POLÍTICA DE PRIVACIDAD". |