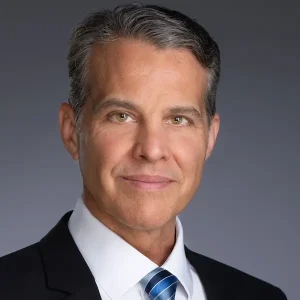
Eric O’Neill, cazaespías del FBI y experto en ciberseguridad, fundador de The Georgetown Group y Nexasure AI.
Una voz que usted reconoce, un rostro en una videollamada, una solicitud que suena exactamente como su jefe: el fraude más convincente comienza con algo familiar. Eric O’Neill es un antiguo cazaespías del FBI que ha dedicado su carrera a estudiar cómo funciona ese tipo de engaño, y hoy aplica lo aprendido como abogado, fundador de empresas de seguridad y autor.
Este perfil recorre el caso que le dio renombre, el método que enseña y lo que dicen los organizadores de eventos sobre el ambiente en la sala cuando concluye su conferencia. O’Neill es uno de los conferencistas de ciberseguridad disponibles para contratación a través de Aurum Speakers Bureau.
El cazaespías del FBI detrás de sus conferencias magistrales
O’Neill inició su carrera en el FBI como egresado del Programa de Inteligencia. Pasó sus primeros cinco años como agente de campo en un grupo especial de vigilancia que monitoreaba a terroristas y espías extranjeros, nacionales y domésticos.
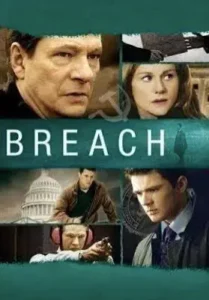
El póster de la película Breach (2007), inspirada en la misión encubierta de O’Neill dentro del FBI.
Entonces llegó la misión que definió su carrera.
Trabajando de manera encubierta y con muy poco respaldo, recibió la encomienda de atrapar a su nuevo jefe, Robert Hanssen, un veterano de 25 años del FBI, en pleno acto de espionaje para los rusos. Según el historial del caso del FBI, O’Neill fungió como asistente de Hanssen y ayudó a mantener informados a los investigadores sobre sus movimientos. Su biografía oficial añade que trabajó de forma encubierta, directamente con Hanssen, dentro de la División de Aseguramiento de la Información del FBI, la unidad creada para proteger la inteligencia clasificada de la agencia.
El FBI arrestó a Hanssen el 18 de febrero de 2001, durante una operación de punto muerto cerca de Vienna, Virginia. Se declaró culpable de 15 cargos de espionaje y fue sentenciado a cadena perpetua sin posibilidad de libertad condicional. Murió en una prisión federal en 2023, y los medios lo describieron ampliamente como el espía más dañino en la historia del FBI.
O’Neill relató su propia versión en las memorias Gray Day: My Undercover Mission to Expose America’s First Cyber Spy, y la película Breach, de 2007, dramatizó el caso, con Ryan Phillippe como O’Neill y Chris Cooper como Hanssen. El subtítulo de las memorias presenta a Hanssen como el primer ciberespía de Estados Unidos, un puente entre una traición al estilo de la Guerra Fría y las amenazas digitales de hoy.
De la contrainteligencia al cibercrimen
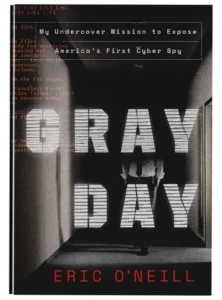
Gray Day (Crown, 2019), las memorias de O’Neill sobre su misión encubierta contra Robert Hanssen.
Tras trabajar como estratega de seguridad nacional para varias empresas, O’Neill fundó The Georgetown Group, una consultora de investigación y seguridad en Washington, D.C. La firma se especializa en operaciones de contrainteligencia, espionaje económico, vulneraciones de ciberseguridad, ataques potenciados por IA, investigaciones internas y evaluación de riesgos de seguridad. Más adelante fundó Nexasure AI, una firma de asesoría impulsada por la inteligencia.
Es egresado con honores de la Universidad de Auburn y de la Facultad de Derecho de The George Washington University, y continúa ejerciendo como abogado. Sus comentarios han llegado al público a través de CNN, C-SPAN, Fox, NPR, Newsweek, TechCrunch, “Fresh Air with Terry Gross”, World News Now y Access Hollywood, entre otros.
Su libro más reciente, Spies, Lies, and Cybercrime: Cybersecurity Tactics to Outsmart Hackers and Disarm Scammers, fue publicado por HarperCollins en octubre de 2025 y es un bestseller instantáneo de USA Today. Según la editorial, expone cómo los cibercriminales van tras sus datos y dinero. También ofrece tácticas para detectar y neutralizar esas amenazas para protegerle a usted, a su familia y negocio o empresas. O’Neill presentó el libro en un evento organizado por el International Spy Museum en Washington, D.C.
Para conocer otra perspectiva experta sobre las amenazas impulsadas por IA, lea nuestro artículo sobre Mikko Hyppönen y la ciberseguridad en la era de la IA.
Mire a Eric O’Neill hablar sobre cómo pensar como un cazaespías
Aquí le facilitamos una mirada breve a O’Neill en acción:
El método PAID
Como puede ver en el video, O’Neill comparte una metodología que llama PAID, por sus siglas en inglés: usted se Prepara, evAlúa continuamente, Investiga cuando es necesario y Decide actuar.
Dicho de forma sencilla, PAID trata la seguridad como un ciclo continuo. Añade que el plan necesita una nueva revisión cada vez que algo importante cambia, por lo que recomienda reevaluar plan, ciberseguridad y datos cada vez que se haga un cambio mayor.
O’neill dice que la lógica que atrapa a un espía también detiene un ciberataque. Según explica, se actúa cuando los datos indican que hay un problema. Su consejo es que todos piensen como un cazaespías.
Detrás del método hay una idea más amplia que él llama resiliencia de datos. Es una nueva forma de proteger los datos y devolverles la confianza, porque los datos se han convertido en la moneda de nuestra vida.
El Mes de la Concientización sobre la Ciberseguridad y el lado humano de la defensa
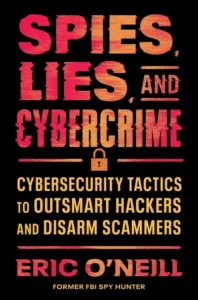
Portada del libro de Eric O’Neill de 2025 sobre cómo detectar y neutralizar las ciberamenazas, publicado por HarperCollins.
Cada octubre, el Mes de la Concientización sobre la Ciberseguridad ofrece a las organizaciones un motivo para revisar cómo detecta y reporta las amenazas su personal.
El planteamiento de O’Neill es directo. Abre con la frase “No existen los hackers. Solo existen los espías.” y describe a los atacantes cibernéticos como sofisticados, inteligentes y pacientes.
La frase encierra un punto digno de reflexión: un espía opera mediante la confianza y el acceso, de modo que la defensa depende tanto de las personas y los procesos como del software.
Sus estimaciones sitúan el costo del cibercrimen en más de 14 billones de dólares al año, con posibilidad de alcanzar entre 18 y 20 billones. Estos cálculos se leen mejor como una señal de escala que como una auditoría precisa.
Por otro lado, sus conferencias responden a esa urgencia con operaciones reales. Abordan los deepfakes de IA (archivos de vídeo, imagen o voz alterados mediante inteligencia artificial (IA) para hacer que parezcan reales), el ransomware (programas para chantaje en casos de solicitudes de rescate) y las redes de la dark web (la internet oscura). Además, dan a los asistentes técnicas de contrainteligencia que pueden aplicar de inmediato.
Tres conferencias magistrales de Eric O’Neill
“Dentro de la Economía de la Dark Web: Defienda Sus Datos Frente a las Ciberamenazas Modernas”
Esta sesión aborda a los operativos patrocinados por Estados, los deepfakes y los sindicatos criminales de la dark web, y cómo la IA generativa potencia las operaciones delictivas.
“Deepfakes de IA y Extorsión Digital: Reconociendo el Nuevo Rostro del Fraude”
Esta sesión examina las voces, los videos y las imágenes generados por IA que se usan en el ransomware y en el fraude por videollamada falsa. Los materiales de su conferencia describen historias que incluyen llamadas de secuestro a padres que escuchan a su hijo pedir ayuda a gritos, y elaboradas videoconferencias que engañan a equipos para que financien proyectos de delincuentes. Los asistentes aprenden a reconocer los ataques con deepfakes y a tomar medidas de protección concretas. Las organizaciones enfocadas en la IA también pueden explorar a nuestros conferencistas de inteligencia artificial.
“Misión Posible: El Manual de un Cazaespías para el Liderazgo y la Resiliencia”
Basada en Gray Day y Breach, esta sesión motivacional aborda cómo crear oportunidades, convertir los contratiempos en ventajas y valorar la planeación de contingencias.
Para consultar la disponibilidad de Eric O’Neill para su evento, contacte a Aurum Speakers Bureau y uno de nuestros fundadores le responderá en un plazo de 24 horas. Los líderes que planean programas sobre estos mismos temas también pueden explorar a nuestros conferencistas de resiliencia.
Lo que dicen los organizadores de eventos
Tres organizadores describen el mismo resultado: un público que lo sigue de principio a fin y una charla hecha a la medida del auditorio.
“Eric fue una maravillosa incorporación a nuestra conferencia para toda la empresa y, para muchos de nuestros asistentes, su presentación fue lo más destacado. […] Lo recomendaría como conferencista en cualquier evento corporativo.”
John, Presidente y CEO, Johnny Rockets
“Ante una audiencia de profesionales de seguridad informática, no solo cautivó a la sala con su emocionante historia de espionaje, sino que también incorporó nuestro más reciente informe de ciberseguridad y otros temas de ciberseguridad en su charla.”
Carrie, Gerente de Eventos y Relaciones con Socios, CloudLock
“Todos estuvieron tan concentrados en Eric durante la hora completa que se habría podido escuchar caer un alfiler en una sala de más de 1,000 asistentes.”
Comité de Seminarios de NCMS
Quiénes contratan a Eric O’Neill
Según su biografía oficial, entre los compromisos de O’Neill figuran Acronis, Allstate, AT&T, Bayer, Dell, FedEx, Honeywell, McKinsey y Salesforce, así como universidades y numerosas asociaciones, desde IIA hasta YPO. Sus conferencias son adecuadas para eventos corporativos, asociaciones, audiencias ejecutivas y juntas directivas, en formato presencial o virtual.
También figura entre nuestros mejores conferencistas de ciberseguridad, donde destacamos su enfoque en el lado humano del riesgo cibernético. Para explorar sus temas y su disponibilidad, comience con su perfil de conferencista de Eric O’Neill. Háganos saber si tiene comentarios o preguntas.
Para emparejar a un conferencista con su audiencia, nuestra guía para elegir al conferencista principal adecuado para un evento corporativo también es un complemento útil.
Las mejores defensas comienzan con entender cómo funciona el engaño, y pocas personas lo han estudiado tan de cerca como un antiguo cazaespías del FBI.
Preguntas frecuentes
¿Quién es Eric O’Neill?
Eric O’Neill es un experto en ciberseguridad, antiguo operativo del FBI, abogado y autor, y fundador de The Georgetown Group y Nexasure AI. Trabajó de forma encubierta dentro del FBI para ayudar a atrapar a Robert Hanssen, una historia que aparece en la película Breach y en sus memorias Gray Day. Hoy ofrece conferencias magistrales sobre ciberataques, amenazas generadas por IA y la dark web.
¿Qué aborda Spies, Lies, and Cybercrime?
Spies, Lies, and Cybercrime: Cybersecurity Tactics to Outsmart Hackers and Disarm Scammers es el libro más reciente de Eric O’Neill, publicado por HarperCollins en octubre de 2025 y bestseller instantáneo de USA Today. Según la editorial, muestra cómo los cibercriminales van tras los datos personales y empresariales, y ofrece tácticas para detectar y neutralizar esas amenazas.
¿Qué es el método PAID?
PAID es la metodología que utiliza Eric O’Neill para enseñar a las personas a pensar como un cazaespías: prepararse, evaluar continuamente, investigar cuando sea necesario y decidir actuar. Recomienda reevaluar el plan, la ciberseguridad y los datos cada vez que se realiza un cambio importante.
¿Cuáles son los temas de las conferencias de Eric O’Neill?
Los temas de las conferencias de O’Neill son “Dentro de la Economía de la Dark Web: Defienda Sus Datos Frente a las Ciberamenazas Modernas”, “Deepfakes de IA y Extorsión Digital: Reconociendo el Nuevo Rostro del Fraude” y “Misión Posible: El Manual de un Cazaespías para el Liderazgo y la Resiliencia”. Sus sesiones son adecuadas para eventos corporativos, asociaciones y audiencias ejecutivas.
¿Cuál es la tarifa de Eric O’Neill como conferencista?
La tarifa de Eric O’Neill depende de la fecha, el formato, la duración y la preparación necesaria para el evento. Para recibir una cotización, contacte a Aurum Speakers Bureau y uno de nuestros fundadores le responderá en un plazo de 24 horas. Para una visión general de cómo funcionan los precios, consulte nuestro resumen sobre los honorarios de los conferencistas.
¿Eric O’Neill está disponible para conferencias virtuales?
Sí. Eric O’Neill ofrece conferencias virtuales además de sesiones presenciales. Encontrará más opciones entre nuestros conferencistas para eventos virtuales.
¿Cómo puedo contratar a Eric O’Neill para un evento?
Eric O’Neill puede contratarse a través de Aurum Speakers Bureau para conferencias magistrales y eventos corporativos en todo el mundo. Para consultar su disponibilidad y llevar esa perspectiva a su escenario o simplemente conversar sobre su potencial idoneidad para su evento, contáctenos en Aurum Speakers Bureau y uno de nuestros fundadores le responderá en un plazo de 24 horas.